Belge gizliliği: güvenli baskı ve KVKK uyumu
Baskı kuyruğunda bekleyen belgeler, PIN ile baskı alma, sabit disk ve hafıza temizliği, tarama kayıtları ve kişisel veri içeren belgelerin imhası: KVKK uyumu için pratik kontrol listesi.
Ofislerde gün içinde onlarca belge yazdırılır, taranır ve dijital ortama aktarılır. Bu belgelerin önemli bir kısmı müşteri bilgisi, kimlik verisi ya da sözleşme detayı içerir. Güvenli baskı yaklaşımı, söz konusu verinin cihazda, kuyrukta veya kağıt tepsisinde gereğinden uzun süre beklemesini engellemeye dayanır. Amaç, KVKK kapsamındaki yükümlülükleri yerine getirirken günlük çalışmayı zorlaştırmamaktır.
Baskı kuyruğunda bekleyen belgeler
Paylaşımlı bir yazıcıya gönderilen iş, kullanıcı cihazın yanına gidene kadar kuyrukta bekler. Bu süre kısa görünse de yoğun bir ofiste kağıt tepsisinde biriken belgeler kolayca başkasının eline geçebilir. Bir çalışanın yazdırdığı müşteri listesi, toplantıya yetişmek için acele ederken tepside unutulabilir.
Kuyruğu güvenli hale getirmenin ilk adımı, işin cihaz başında onaylanmasını zorunlu kılmaktır. Böylece belge yalnızca onu gönderen kişi cihaza yaklaştığında basılır. İkinci adım ise yazdırma işlerinin belirli bir süre sonra otomatik olarak silinmesidir.
- Müşteri veya personel verisi içeren belgeler doğrudan paylaşımlı tepsilere gönderilmemeli.
- Toplu yazdırma yerine ihtiyaç kadar parça yazdırma tercih edilmeli.
- Yazdırma işleri cihaz belleğinde gereksiz süre tutulmamalı.
- Tepside kalan kağıtlar gün sonunda kontrol edilip toplanmalı.
PIN ve kart ile baskı alma
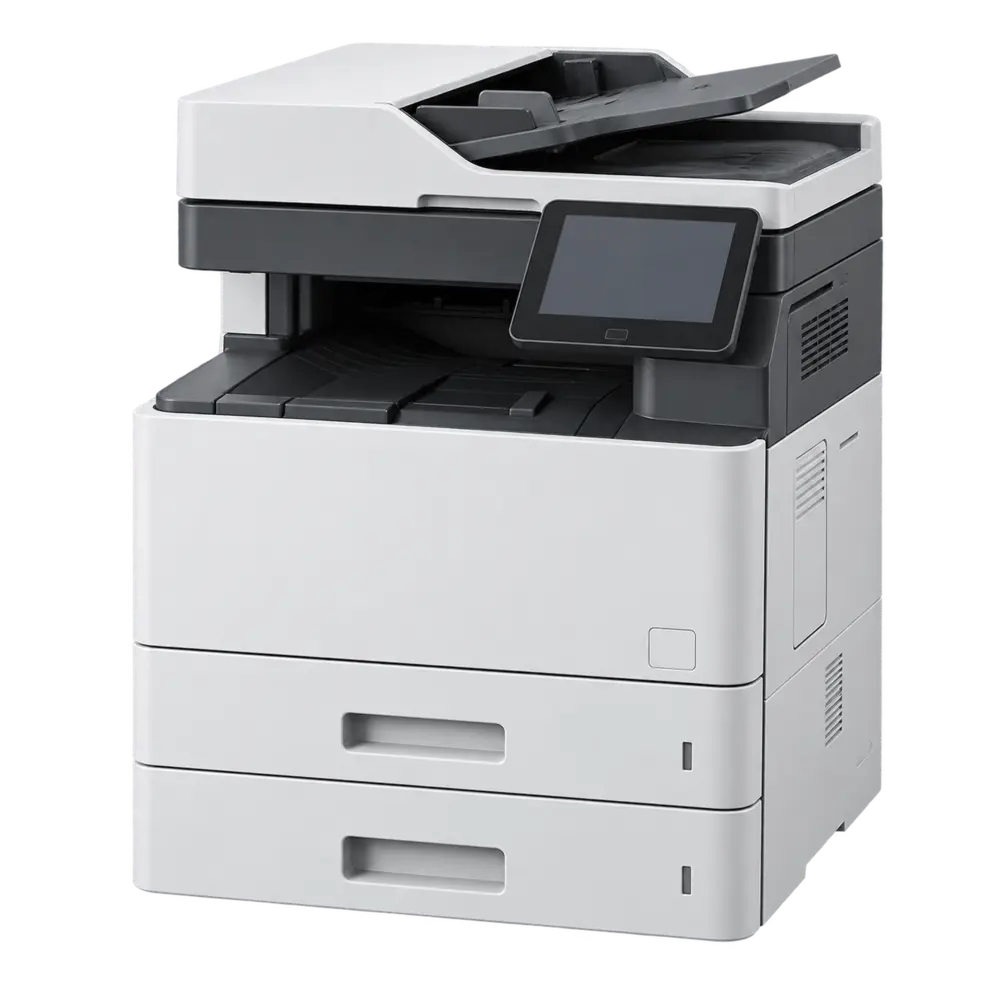
Güvenli baskı işlevinin en yaygın uygulaması, işi gönderen kişinin cihaz panelinden bir kod girmesi ya da kartını okutmasıdır. Çalışan belgeyi gönderir, ardından cihaza gidip kodu girer ve baskı o anda başlar. Bu yöntem, tepside bekleyen kağıt riskini büyük ölçüde azaltır.
Günlük kullanımda pratiklik
Bazı ofislerde kod girme adımı iş akışını yavaşlatır gibi görünür. Oysa kullanıcı cihaz başına zaten gelmek zorundadır; kod girmek yalnızca birkaç saniye ekler. Kart ile kimlik doğrulama tercih edildiğinde süreç daha da hızlanır.
Hangi birimlerde öncelikli
Müşteri dosyası, insan kaynakları kaydı veya finansal tablo yazdıran birimlerde bu işlev neredeyse zorunludur. Üretim ya da depo gibi kişisel veri yoğunluğu düşük alanlarda ise öncelik daha geri planda kalabilir.
Belgelerin tepside beklemesi, çoğu veri ihlalinin en sıradan ve en önlenebilir nedenidir.
Sabit disk ve hafıza temizliği
Modern ofis cihazları, yazdırma ve tarama işlerini geçici olarak kendi hafızasında tutar. Cihaz kiralama veya satın alma yoluyla elden çıkarılırken bu alanların temizlenmesi gerekir. Aksi halde eski müşteri belgeleri, cihazla birlikte başka bir ofise taşınabilir.
- Cihaz iadesinden önce sabit disk ve hafıza temizliği yapılmalı.
- Kiralama sözleşmelerinde veri temizliği sorumluluğu net biçimde belirtilmeli.
- Cihazın bakım için servise gittiği durumlarda da benzer bir kontrol uygulanmalı.
- Geçici dosyaların otomatik silinmesi için cihaz ayarları gözden geçirilmeli.
Tarama kayıtları ve erişim
Taramalar da yazdırma kadar veri üretir. Taranan belgenin nereye kaydedildiği, e-posta ile mi gönderildiği ve gönderim kayıtlarının nerede tutulduğu önemlidir. E-posta ile tarama yapıldığında alıcı adresi yanlış girilirse belge hiç istenmeyen bir kişiye ulaşabilir.
Bu nedenle tarama iş akışının belirli bir ağ klasörüne veya onaylı bir adres listesine bağlanması önerilir. Kayıtların düzenli olarak gözden geçirilmesi hem güvenlik hem de denetim açısından fayda sağlar.
Kişisel veri içeren belgelerin imhası
Kağıt ortamındaki belgelerin imhası da dijital kayıtlar kadar ciddiye alınmalıdır. Çöp kutusuna atılan bir belge aslında veri ihlali riski taşır. Kırpma veya parçalama gerektiren belgeler için ayrı bir toplama noktası oluşturulabilir.
İmha sürecinde şu adımlar izlenebilir:
- Hangi belge türlerinin imha edileceği yazılı olarak belirlenir.
- İmha işlemi sorumlu bir kişiye atanır.
- İmha tarihleri kayıt altına alınır.
- Dışa verilen imha hizmetleri için gizlilik taahhüdü alınır.
Kullanıcı eğitimi ve farkındalık
Teknik önlemler tek başına yeterli olmaz; cihazı kullanan kişilerin de ne yaptığını bilmesi gerekir. Varsayalım ki bir çalışan, müşteri sözleşmesini paylaşımlı bir tepsiye gönderdi ve toplantıya yetişmek için cihazdan uzaklaştı. Doğru eğitim almış bir ekip böyle bir durumda belgeyi hemen toplar ve olayı bildirir.
Eğitim, karmaşık prosedürler yerine birkaç net kurala dayanmalıdır:
- Kişisel veri içeren belgeler yalnızca kod ile yazdırılır.
- Tepside belge bırakılmaz, gün sonunda kontrol edilir.
- Şüpheli bir durum görüldüğünde sorumlu kişiye haber verilir.
- Yeni çalışanlar işe başlarken bu kurallar hakkında bilgilendirilir.
Bu kuralların yazılı bir belgede toplanması ve düzenli olarak hatırlatılması, günlük alışkanlıkları zamanla güvenli hale getirir.
Sık sorulan sorular
PIN ile baskı almak iş akışını yavaşlatır mı?
Uygulamada ek süre genellikle birkaç saniyedir. Cihaz başına kod girme, tepside unutulan belgeleri toplama zamanından daha kısa bir maliyettir.
Kiralık cihaz iade edilirken veri güvenliği nasıl sağlanır?
Hafıza ve sabit disk üzerindeki veriler temizlenmeli ve süreç kayıt altına alınmalıdır. Bu adımı sözleşmede açıkça belirtmek iki tarafın da işini kolaylaştırır.
Tarama kayıtları ne kadar saklanmalı?
Bu süre belgenin türüne ve ilgili saklama politikasına göre değişir. Genel ilke gereğinden uzun saklamamaktır.
Yazdırma işlerinin kaydı tutulmalı mı?
Kullanıcı bazlı kayıtlar, hem sorumluluk takibini kolaylaştırır hem de gereksiz çıktıları azaltır. Kayıtların kim tarafından ve hangi amaçla inceleneceği önceden belirlenmelidir.
Ofisinizin baskı ve tarama akışını veri güvenliği açısından birlikte değerlendirmek isterseniz teklif al sayfasından ihtiyacınızı paylaşabilir, cihazlar bölümünden güvenli baskı işlevini destekleyen modelleri inceleyebilirsiniz.